Sukčiavimo prevencija mokėjimuose: signalai, peržiūra ir aiškios taisyklės
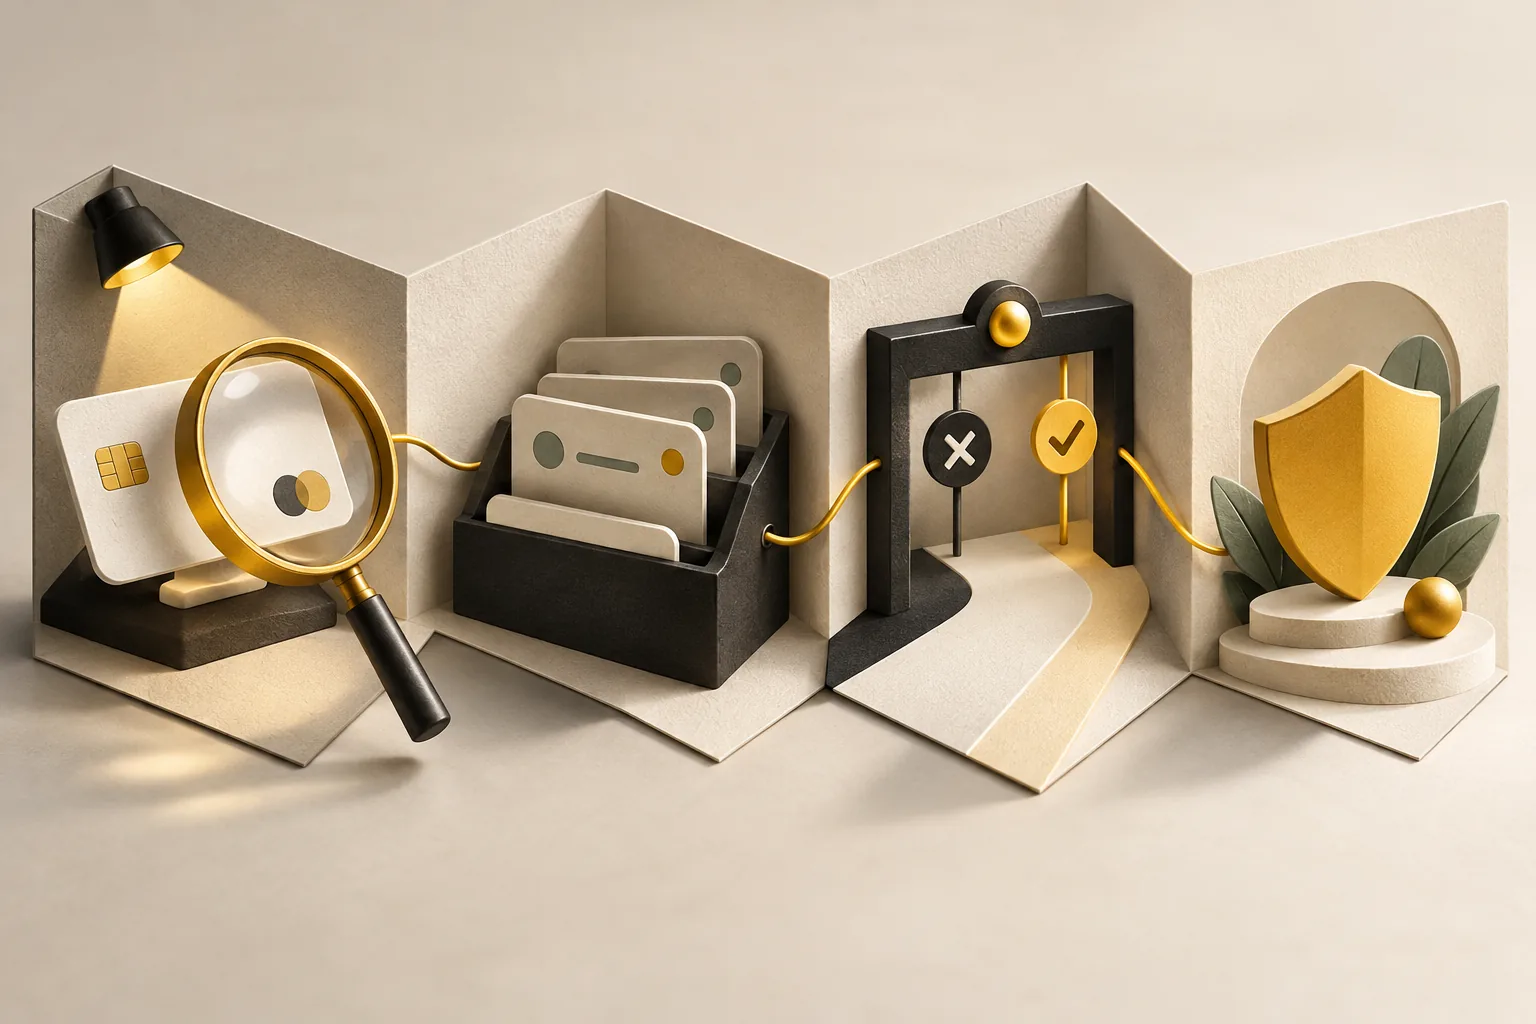
Sukčiavimo prevencija turi padėti atskirti įtartiną veiklą nuo įprasto kliento sunkumų. Vien griežtesnis blokavimas nėra pakankamas tikslas: reikia suprasti signalus, peržiūros procesą ir klaidingų sprendimų poveikį. Ši praktinė schema skirta prekybininko mokėjimų operacijoms, o ne pažadui visiškai panaikinti sukčiavimą ar automatiškai garantuoti kiekvieną pardavimą.
Apibrėžkite problemą pagal elgesį
Atskirkite automatizuotų bandymų srautą, paskyros perėmimą, piktnaudžiavimą akcija ir įtartiną mokėjimą. Šios problemos gali pasireikšti skirtingais signalais ir reikalauti skirtingų priemonių. Bendras didelis klaidų skaičius dar nepasako, ar vyksta ataka, ar integracijoje atsirado techninis gedimas.
Pavyzdžiui, daug atmestų mokėjimų po naujo leidimo gali reikšti neteisingą konfigūraciją. Blokuoti daugiau klientų tokiu atveju problemos neišspręs. Pirmiausia palyginkite laiką, paveiktus metodus ir technines klaidų klases, neatskleisdami jautrių duomenų plačiam darbuotojų ratui.
Rinkite tik sprendimui reikalingus signalus
Naudokite teisėtai ir aiškiai apibrėžtam tikslui gaunamus duomenis. Kiekvienam signalui užrašykite paskirtį, prieigos teises ir saugojimo poreikį. Rizikos vertinimas nėra priežastis neribotai kaupti visą kliento informaciją arba rašyti mokėjimo turinį į bendrus žurnalus.
Atskirkite techninį operacijos identifikatorių nuo asmens duomenų. Analitinei apžvalgai dažnai pakanka agreguotų kiekių ir saugių nuorodų. Slapti API raktai, pilni kortelės duomenys ir prisijungimo kodai neturi tapti rizikos ataskaitos ar klientų aptarnavimo pastabos dalimi.
Kiekvienai taisyklei suteikite priežastį
Taisyklė turi turėti aiškų tikslą, versiją ir atsakingą savininką. Užrašykite, ką ji stebi ir koks veiksmas atliekamas: papildoma patikra, peržiūra ar blokavimas. Neapibrėžtas rizikos balas be veiksmų paaiškinimo nepadeda komandai spręsti konkretaus kliento situacijos.
Venkite vertinti vieną silpną požymį kaip galutinį įrodymą. Naujas klientas ar kitokia naršyklė savaime neįrodo sukčiavimo. Tikrinkite, ar pasirinktas signalų derinys atitinka realų incidentą, ir turėkite būdą peržiūrėti klaidingai sustabdytą teisėtą užsakymą.
Nustatykite žmogaus peržiūros eigą
Peržiūros eilėje turi būti pakankamai saugios informacijos sprendimui ir aiškus terminas. Darbuotojas turi žinoti, ko ieško, kokius veiksmus gali atlikti ir kada perduoti atvejį kitam specialistui. Neaiški eilė be savininko tik atideda problemą klientui.
Sprendimo priežastį išsaugokite trumpai, be perteklinių asmeninių detalių. Jeigu užsakymas sulaikytas, klientui pateikite suprantamą pagalbos kelią. Vidinių aptikimo taisyklių viešinti nereikia, tačiau techninis tylėjimas ar prieštaringi pranešimai neturėtų pakeisti normalaus aptarnavimo.
Vertinkite ne tik sustabdytų operacijų skaičių
Sekite patvirtintus incidentus, klaidingus sustabdymus, peržiūros laiką ir paveiktą klientų patirtį. Daugiau blokavimų nebūtinai reiškia geresnę apsaugą. Lyginkite panašius laikotarpius ir segmentus, atsižvelgdami į srauto ar produktų pasikeitimus.
Prieš plačiai įjungdami naują taisyklę, įvertinkite jos poveikį kontroliuojamu būdu. Numatyti grįžimą prie ankstesnės versijos svarbu taip pat, kaip ir paleidimą. Jeigu atsiranda daug teisėtų klientų skundų, komanda turi gebėti greitai rasti konkretų pakeitimą.
Patikrinkite produkto ribas
Stripe Radar ir OWASP dokumentacija gali padėti suprasti rizikos valdymo bei automatizuoto piktnaudžiavimo kategorijas, tačiau konkrečios funkcijos priklauso nuo pasirinkto produkto ir plano. Jų savybių negalima automatiškai priskirti kitai platformai ar kiekvienai jos jungčiai.
OrsunPay RiskCogs puslapį vertinkite pagal dabartinę nurodytą apimtį ir prieinamumą. Nežadėkite automatinio kiekvieno mokėjimo vertinimo, jei atitinkama integracija dar nepatvirtinta. Pirmiausia sutarkite signalus, sprendimų atsakomybę ir matuojamą tikslą, tada pasirinkite priemones, kurios iš tikrųjų palaiko šį procesą.
Peržiūros procedūrą patikrinkite su nuasmenintu teisėto, bet neįprasto užsakymo pavyzdžiu. Darbuotojas turi suprasti perspėjimo priežastį, turėti leidžiamą patikros veiksmą ir užrašyti pagrįstą rezultatą. Jei vienintelis pasirinkimas yra nepaaiškinamas blokavimas, procesas dar nebaigtas. Kartu patikrinkite, kad komandos nariai be atitinkamų teisių nematytų jautrių duomenų ir negalėtų pakeisti rizikos taisyklių.
Susiję produktai
SusisiekiteŠaltiniai
Susiję straipsniai
Mokėjimo mygtukas svetainėje: ką jis turi daryti po paspaudimo
Mokėjimo mygtukas svetainėje: ką jis turi daryti po paspaudimo. Praktiniai pavyzdžiai, patikros ir aiškios paslaugų ribos prekybininkams.
Skaityti straipsnį
Mokėjimo nuoroda verslui: nuo užsakymo iki patvirtinto mokėjimo
Kaip naudoti mokėjimo nuorodą versle, patikrinti sumą ir valiutą bei susieti mokėjimo būseną su užsakymo vykdymu.
Skaityti straipsnį
Mokėjimo prašymas klientui: nuo pasiūlymo iki patvirtinto užsakymo
Mokėjimo prašymas klientui: nuo pasiūlymo iki patvirtinto užsakymo. Praktiniai pavyzdžiai, patikros ir aiškios paslaugų ribos prekybininkams.
Skaityti straipsnį